

سه ترفند سیستمی برای امنیت وردپرس
دراین جلسه از دوره آموزش امنیت وردپرس قصد داریم 3 مورد از ترفندهای سیستمی که با انجام آن میتوانید تا حد زیادی از هک شدن وبسایت خود محافظت کنید را خدمت شما آموزش دهیم.
اگر از ابتدای آموزش امنیت وبسایت وردپرسی با ما همراه بوده اید، میدانید که ما در این دوره، از افزونه قدرتمند iThemes Security که از بهترین پلاگین های امنیتی وردپرس است استفاده میکنیم . تاکنون چندین ماژول آن را برای افزایش امنیت و جلوگیری از هک و ورود هکرها و ربات های خرابکار با هم مرور کرده ایم.
دانلود نسخه اورجینال افزونه امنیتی iThemes Security
در این درس هم با فعال کردن ماژول System Tweaks و فقط با تیک زدن چند گزینه، امنیت وبسایتمان را بیشتر خواهیم کرد.
عدم اجازه دسترسی به فایل ها
منظور از سطح دسترسی به معنی میزان دسترسی کاربران و بازدیدکنندگان سایت به فایل ها و فولدرهای هاست است. بعضی از فایل های وردپرس به قدری اهمیت دارند که میبایست با هر ترفندی از آنها محافظت کنید. مانع دسترسی دیگران شوید. با این کار مطمئن خواهید شد که هکرها با وارد کردن کدهای مخرب در این فایل ها به سایتتان آسیب نمیزنند.
عدم اجازه مرور فایل ها
Directory Browsing به معنی مشاهده فایل ها و فولدرهای هاست توسط کاربران است. در واقع شما نباید به بازدیدکنندگان سایتتان اجازه مرور فایل ها و فولدرهای هاست خود را بدهید. Directory Browsing توسط هکرها مورد استفاده قرار میگیرد تا فایل ها را بررسی و راه نفوذ برای هک وبسایت را پیدا کنند. علاوه بر این افراد می توانند با پیدا کردن پوشه های شما، فایل های آن را به سرقت ببرند. اگر شما فایل هایی برای دانلود در هاستتان دارید، این موضوع اهمیت بیشتری پیدا میکند تا از سرقت فایل های دانلودی مراقبت کنید. بنابراین لازم است مرور فایل ها را غیرفعال کنید تا کاربران و بازدیدکنندگان فقط سایت شما را مشاهده کنند. به فایل های هاست دسترسی نداشته باشند.
بستن درخواست PHP در پلاگین ها
سومین راه نفوذ هکرها در وبسایت از طریق کدهای PHP پلاگین های نصب شده و تزریق کدهای مخرب و تخریب سایت است.
حالا برای فعال کردن هر 3 مورد، در پیشخوان وردپرس، منوی “Security > تنظیمات” را انتخاب و ماژول System Tweaks را فعال کنید.
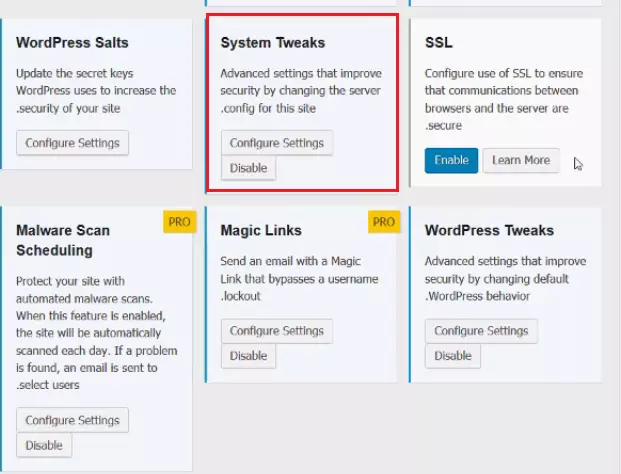
سپس در صفحه تنظیمات افزونه گزینه های زیر را تیک بزنید.
- Protect System Files
- عدم دسترسی به فایل های html، readme.txt، wp-config.php، install.php، wp-includes و .htacsses را فعال کنید. چون این فایل ها اطلاعات مهمی را از سایت شما ارائه میدهند و عمومی نیستند.
- Disable Directory Browsing
- مشاهده و مرور فایلها توسط کاربران را محدود کنید.
- Disable PHP in Plugins
- دسترسی کاربران به فایل های PHP پلاگین ها را محدود و درخواست آنها را مسدود کنید.
با افزونه حرفه ای iThemes Security و ماژول های قدرتمندی که دارد، به راحتی میتوانید امنیت وبسایتتان را افزایش دهید. درصورتیکه بدون این افزونه هر کدام از این محافظت های سیستمی که در بالا گفتیم نیازمند صرف وقت زیاد داشت که احتمال خطا را هم بیشتر میکند.
Views 0


دیدگاهها و پرسشها
باسلام خدمت شما
بصورت پیشفرض این گزینه جهت انجام همین کار در افزونه ارایه شده است اما اگر شما روزی افزونه را از سایت حذف کردید بایستی به این مورد دقت داشته باشید که پیشنهاد میشود به هاست نیز تیکت بزنید و بخواهید آنها نیز تنظیمات لازم را انجام دهند.از حضور شما ممنونیم.
سلام بر شما ، وقت بخیر از حضور شما ممنونیم.
پیشنهاد ما برای امنیت کامل سایت شما ،استفاده از افزونه وردفنس است. افزونه را نصب نمایید وطبق آموزش افزونه وردفنس امنیتی تنظیم نمایید.آرزوی موفقیت برای شما داریم.